Banyak Security Operations Center (SOC) kewalahan bukan karena kekurangan peringatan keamanan, melainkan karena volume alert yang masuk kerap melampaui kapasitas tim untuk menginvestigasinya secara mendalam. Zentara Technologies menyoroti persoalan ini dan menegaskan bahwa setiap alert membutuhkan konteks—mulai dari indikator serangan, aset yang terdampak, aktivitas pengguna, hingga potensi dampak bisnis—sebelum bisa diterjemahkan menjadi keputusan yang tepat.
Integrasi Data dari Berbagai Sumber
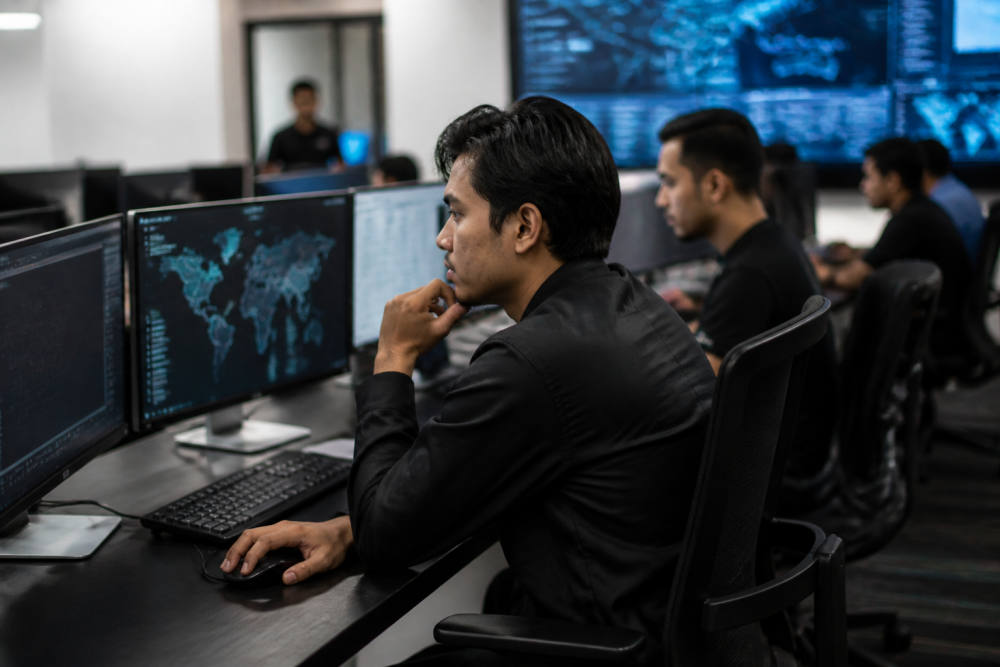
Zentara menjalankan operasi SOC selama 24 jam penuh menggunakan platform bernama ZX, yang dipadukan dengan threat intelligence. Platform ini dirancang untuk menampung data dari berbagai lini, mulai dari IT, OT, cloud, endpoint, firewall, identity provider, hingga aplikasi SaaS. Seluruh sinyal tersebut kemudian dikorelasikan untuk mempercepat proses deteksi dan analisis ancaman.
Menurut Zentara, threat intelligence berperan memberi konteks tambahan atas indikator dan teknik serangan yang terdeteksi. Informasi ini membantu analis menilai apakah suatu indikator benar-benar berkaitan dengan aktivitas berbahaya, sekaligus seberapa relevan ancaman tersebut terhadap lingkungan perusahaan yang dilindungi.
Dari Deteksi ke Respons
Pendekatan yang diusung Zentara menghubungkan threat intelligence platform dengan solusi SIEM di level enterprise. Tujuannya bukan sekadar mengumpulkan log dalam jumlah besar, melainkan membantu analis bergerak dari tahap deteksi menuju investigasi dan respons yang konkret. Zentara juga menjalankan threat hunting berbasis hipotesis yang dipetakan ke kerangka MITRE ATT&CK, yang hasilnya dipakai untuk menyusun query dan logic deteksi baru guna memperkuat pertahanan.
Zentara menggarisbawahi bahwa operasi keamanan yang efektif membutuhkan kombinasi tiga elemen sekaligus: manusia, proses, dan teknologi. Ketiganya harus berjalan beriringan agar setiap alert dapat diubah menjadi tindakan yang terukur dan dapat dipertanggungjawabkan, bukan sekadar daftar notifikasi yang menumpuk.
Catatan Redaksi. SIEM (Security Information and Event Management) adalah sistem yang mengumpulkan dan mengorelasikan log dari berbagai perangkat serta aplikasi, sehingga pola serangan yang tersebar di banyak sumber bisa terlihat sebagai satu rangkaian kejadian, bukan alert terpisah-pisah. MITRE ATT&CK sendiri adalah basis pengetahuan global yang memetakan taktik dan teknik yang lazim dipakai penyerang, dipakai analis sebagai acuan untuk menyusun skenario deteksi berdasarkan perilaku nyata peretas.
Sumber: Zentara Technologies.