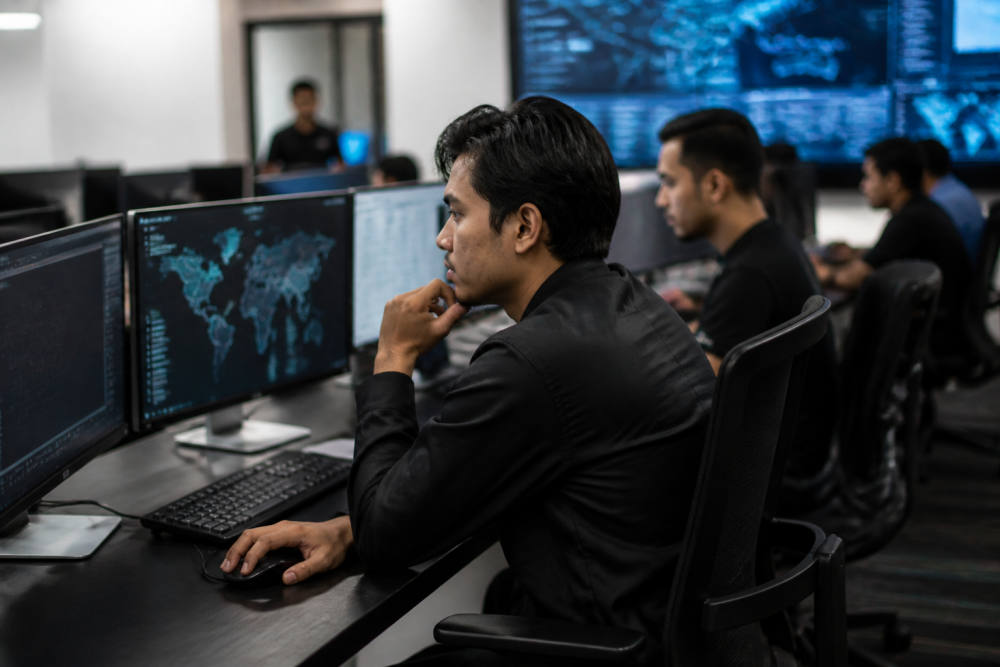
Ancaman siber tidak mengenal jam kerja. Saat tim IT internal beristirahat, serangan tetap bisa terjadi, sementara log dan peringatan keamanan terus mengalir dari endpoint, jaringan, cloud, hingga aplikasi perusahaan. Kondisi ini membuat banyak perusahaan menyadari bahwa memiliki perangkat keamanan saja tidak cukup.
Untuk mengatasi hal tersebut, sejumlah perusahaan beralih ke layanan Managed Security Operations Center (Managed SOC), yaitu model di mana fungsi pemantauan dan respons keamanan dijalankan oleh penyedia layanan sebagai perpanjangan tim internal. Cakupannya mulai dari monitoring 24 jam, deteksi ancaman, triase peringatan, analisis insiden, respons insiden, threat hunting, hingga pelaporan keamanan.
Tiga Model Layanan
Zentara Technologies, salah satu penyedia layanan keamanan siber, menawarkan Managed SOC dengan dukungan analis bersertifikasi selama 24/7. Perusahaan ini mengklaim SLA respons insiden kategori P1 selama 15 menit dan SLA penanganan (containment) P1 dalam 2 jam, didukung platform ZX yang menggabungkan SIEM, analitik perilaku, serta triase berbasis AI.
Zentara menyediakan tiga model pengiriman layanan: SOC as a Service yang bersifat fully managed dan dijalankan penuh oleh penyedia; Co-Managed SOC yang membagi tanggung jawab antara tim internal dan penyedia, misalnya tim internal menangani jam kerja sementara penyedia menutup coverage di luar jam kerja; serta Staff Augmentation, di mana analis bersertifikasi ditempatkan langsung ke dalam SOC milik pelanggan.
Pendekatan berjenjang ini memungkinkan perusahaan menyesuaikan model operasi sesuai kemampuan internal, kebutuhan coverage, dan tingkat keahlian yang dibutuhkan. Bagi perusahaan yang sudah memiliki SOC sendiri, model co-managed dapat dipakai untuk menutup kekurangan cakupan atau kedalaman keahlian spesialis tertentu.
Fungsi Managed SOC tidak berhenti pada pemantauan. Respons insiden membutuhkan proses yang jelas, mulai dari persiapan, deteksi dan analisis, containment, eradikasi, hingga recovery. Efektivitas operasi keamanan ini kemudian dapat diukur melalui metrik seperti waktu deteksi, waktu respons, kualitas triase, cakupan telemetry, dan kemampuan menutup insiden.
Catatan Redaksi. SIEM (Security Information and Event Management) adalah sistem yang mengumpulkan dan mengorelasikan log dari berbagai sumber, seperti endpoint, jaringan, dan cloud, untuk mendeteksi pola mencurigakan secara otomatis. Istilah P1 merujuk pada tingkat keparahan insiden tertinggi, biasanya gangguan yang berdampak luas atau kritis, sehingga SLA responsnya dibuat paling singkat. Siklus containment, eradikasi, dan recovery sendiri adalah tahapan standar industri setelah ancaman terdeteksi: mengisolasi dampak, membersihkan sumber masalah, lalu mengembalikan sistem ke kondisi normal.
Sumber: Zentara Technologies.