Perubahan infrastruktur digital di banyak perusahaan kini berlangsung jauh lebih cepat dibandingkan jadwal pengujian keamanan tahunan. Cloud workload baru, koneksi vendor, aplikasi, hingga perubahan konfigurasi dapat membuka celah keamanan baru sebelum siklus penetration test berikutnya digelar.
Menanggapi kondisi tersebut, Zentara Technologies mendorong perusahaan beralih dari pengujian keamanan berkala menuju pendekatan proaktif. Model ini menghubungkan threat intelligence dengan proses pengujian, sehingga perubahan yang relevan di lingkungan digital dapat langsung menjadi dasar penentuan prioritas assessment.
Memantau Attack Surface Secara Berkelanjutan
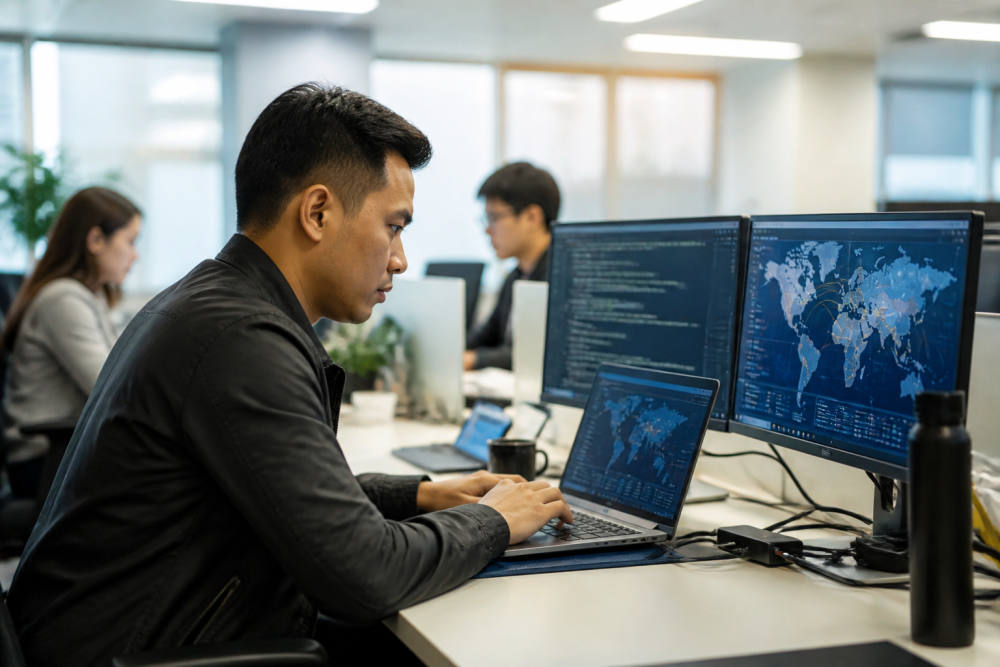
Melalui platform ZEN iNTEL, Zentara memantau sisi eksternal perusahaan secara berkelanjutan, mulai dari IP address, domain, port, service, SSL certificate, hingga DNS record. Modul attack surface pada platform ini menjalankan discovery terjadwal dan membandingkan snapshot dari waktu ke waktu untuk mengidentifikasi exposure baru yang muncul.
Selain memantau exposure, platform tersebut juga memanfaatkan threat intelligence untuk mendeteksi indikasi risiko seperti kredensial yang bocor maupun domain yang menyerupai brand perusahaan. Ketika temuan ini mengindikasikan risiko tertentu, scope pengujian keamanan dapat disesuaikan secara lebih tepat sasaran.
Pendekatan ini melengkapi layanan penetration testing yang dijalankan Zentara. Dalam setiap engagement, perusahaan menerapkan Rules of Engagement sebelum pengujian dimulai, dilanjutkan dengan automated discovery serta analisis dan eksploitasi manual oleh certified operators, termasuk simulasi privilege escalation dan lateral movement sesuai scope yang telah disepakati.
Menurut Zentara, model proactive security testing ini bukan pengganti, melainkan pelengkap penetration test berkala dan kebutuhan compliance, khususnya bagi perusahaan dengan attack surface yang terus berkembang.
Catatan Redaksi. Attack surface berarti seluruh titik yang bisa diakses dari luar, seperti alamat IP, domain, atau port terbuka, yang berpotensi dimanfaatkan penyerang. Pemantauan berkelanjutan berbeda dari pentest tahunan karena perubahan infrastruktur, misalnya server baru atau konfigurasi yang berubah, bisa langsung terdeteksi begitu muncul, bukan menunggu siklus pengujian berikutnya. Privilege escalation dan lateral movement sendiri adalah simulasi bagaimana penyerang memperluas akses setelah berhasil masuk, dari satu akun biasa menjadi akses admin lalu merambat ke sistem lain.
Sumber: Zentara Technologies.