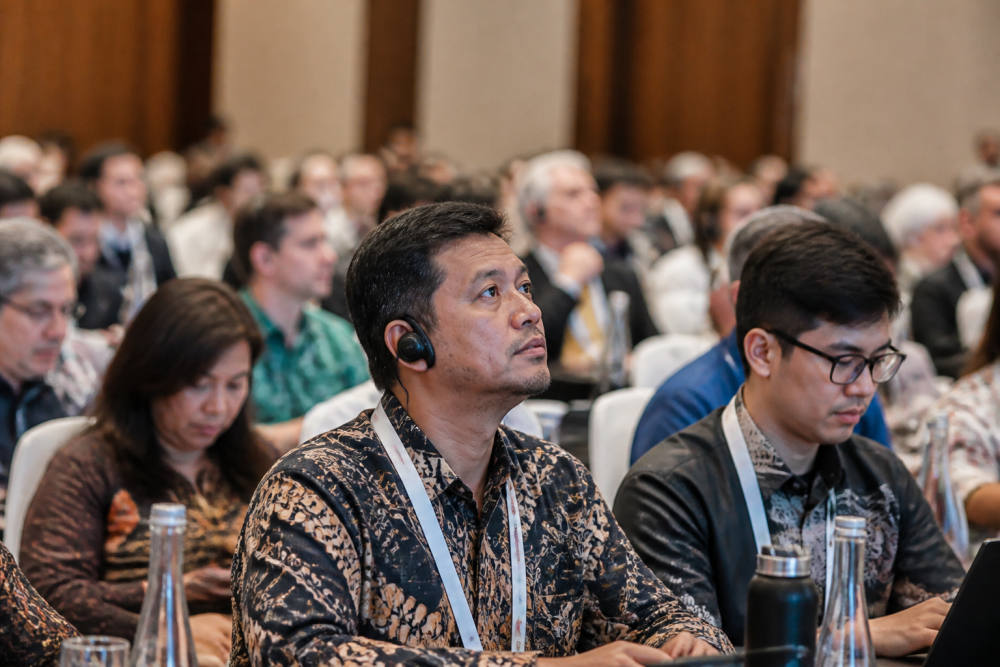

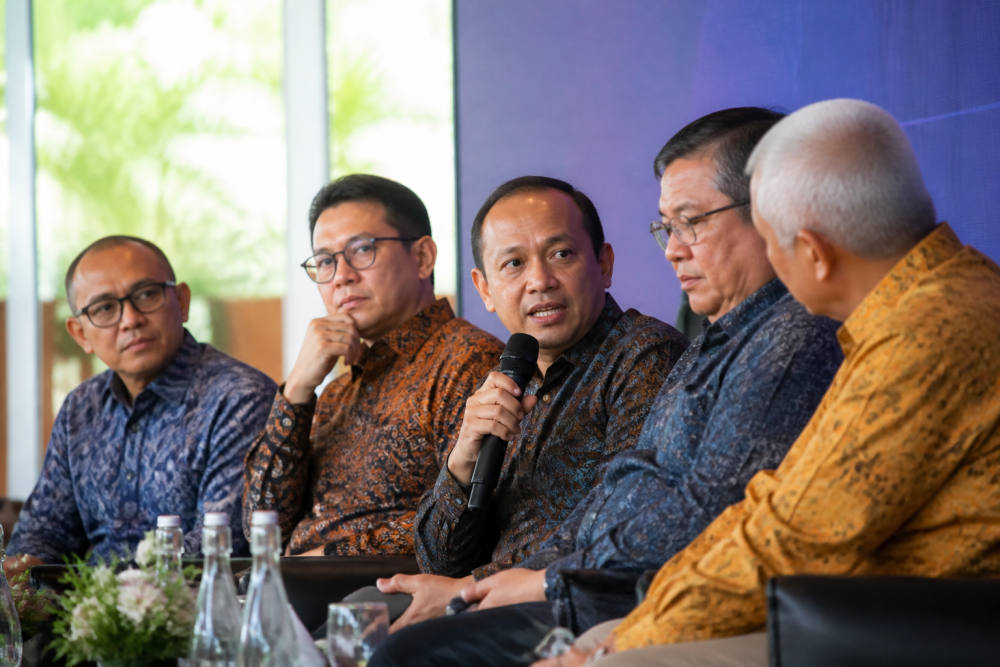
PT ITSEC Asia Tbk (IDX: CYBR) menggelar forum AICX 2026 di Bali Beach Convention Center, Sanur, Bali, yang mempertemukan akademisi, peneliti, dan pelaku industri untuk membahas kesiapan Indonesia menghadapi perkembangan komputasi kuantum. Meski komputer kuantum saat ini belum mampu memecahkan enkripsi RSA yang banyak digunakan, para pembicara mengingatkan bahwa data terenkripsi yang dikumpulkan sekarang bisa menjadi sasaran dekripsi di masa depan seiring kemajuan teknologi tersebut.
Risiko ini dikenal sebagai “harvest now, decrypt later”, yakni ketika pihak tak bertanggung jawab mengumpulkan data terenkripsi saat ini dengan harapan dapat membukanya kelak. Dalam sesi panel bertajuk “Beyond the Cryptographic Cliff: Quantum, Cyber and The Next Defense”, para pembicara menekankan pentingnya organisasi memahami sistem kriptografi yang dipakai, mengidentifikasi data yang butuh perlindungan jangka panjang, serta merencanakan transisi ke metode enkripsi yang tahan terhadap serangan kuantum.
Persiapan Tak Bisa Ditunda
Marek Bialoglowy, Vice President Director/CTO sekaligus Co-Founder ITSEC Asia, menyebut proses migrasi ke kriptografi pasca kuantum (post-quantum cryptography/PQC) membutuhkan waktu sehingga persiapan harus dimulai sejak dini, bukan menunggu komputer kuantum benar-benar mampu memecahkan sistem enkripsi yang ada. Ia menambahkan bahwa model dan data yang sedang dikembangkan di era AI saat ini juga membutuhkan perlindungan yang tetap relevan ketika era kuantum tiba.
Prof. Andriyan Bayu Suksmono dari Institut Teknologi Bandung (ITB) menyarankan agar Indonesia mengacu pada skenario paling awal, yakni potensi terobosan komputasi kuantum pada 2030, meski sejumlah prediksi lain menyebut rentang waktu yang lebih panjang hingga 2035. Menurutnya, algoritma PQC sudah bisa diterapkan pada perangkat yang digunakan saat ini seperti ponsel, komputer, dan server, sementara pendekatan lain seperti quantum key distribution (QKD) memanfaatkan prinsip kuantum untuk distribusi kunci komunikasi yang lebih aman.
Dr. Mohammad Hamzah Fauzi dari Badan Riset dan Inovasi Nasional (BRIN) menyoroti betapa cepatnya ekspektasi terhadap komputer kuantum berubah dalam beberapa tahun terakhir, dan menekankan perlunya kolaborasi antara pusat riset dan industri keamanan. Sementara itu, Prof. Dr. Ir. Hammam Riza, Ketua KORIKA, mengingatkan bahwa teknologi kuantum akan menjadi bagian dari infrastruktur kepercayaan bagi kecerdasan buatan (AI), sehingga isu ini perlu diangkat sejak sekarang meski belum masuk dalam peta jalan AI nasional.
Catatan Redaksi. RSA adalah metode enkripsi yang keamanannya bersandar pada sulitnya memfaktorkan bilangan sangat besar, sesuatu yang komputer biasa butuh waktu sangat lama untuk memecahkannya, tapi secara teori bisa dipercepat drastis oleh komputer kuantum yang bekerja dengan prinsip berbeda dari komputer biasa. Kriptografi pasca kuantum (PQC) adalah metode enkripsi baru yang dirancang tetap aman meski dihadapkan pada komputer kuantum, sementara quantum key distribution (QKD) adalah cara mengirim kunci rahasia komunikasi lewat sifat partikel kuantum sehingga upaya menyadap akan langsung terdeteksi.
Sumber: PT ITSEC Asia Tbk.